Kaspersky'nin 18 ülkede yürüttüğü araştırmaya göre Türkiye'deki küçük ve orta ölçekli işletmelerin yarısından fazlası geçtiğimiz yıl en az bir siber olayla karşılaştı. Saldırganların önceliği para değil, müşteri ve çalışan verileri.
Kaspersky, 8 Eylül 2026'da küçük ve orta ölçekli işletmeleri konu alan küresel araştırmasının sonuçlarını paylaştı. 18 ülkeden 1.800 katılımcıyla yürütülen çalışmanın KOBİ segmentinde 616 temsilci yer aldı. Türkiye'ye ilişkin bulgular, sahada gördüğümüz tabloyu doğrular nitelikte.
Her iki işletmeden biri saldırıya uğradı
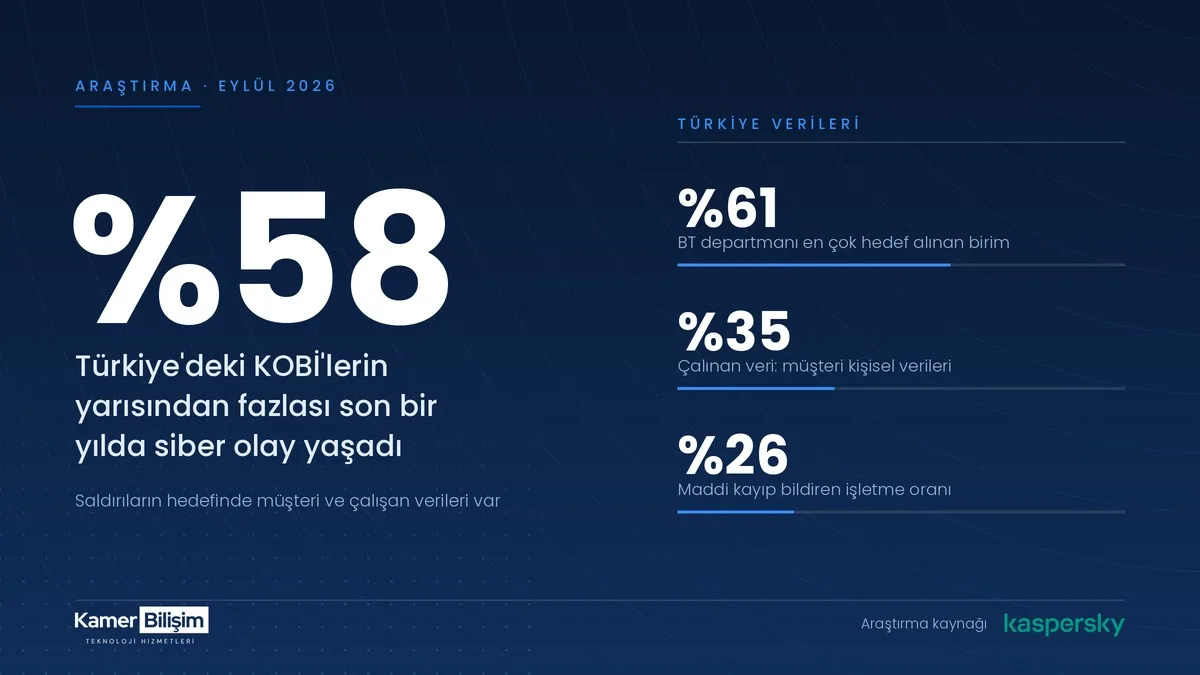
Araştırmaya göre Türkiye'deki KOBİ'lerin %58'i son bir yıl içinde en az bir siber olay yaşadığını belirtti. Bu oran küresel ortalamayla aynı seviyede. En fazla zarar veren saldırı türleri arasında kimlik avı, yazılım ve web uygulamalarındaki açıkların istismarı, kötü amaçlı yazılımlar, fidye yazılımları ve harici uzaktan erişim üzerinden yapılan saldırılar öne çıktı.
Türkiye'de en ciddi siber olayın sonucunda maddi kayıp bildirenlerin oranı ise %26 olarak kaydedildi.
Hedef para değil, veri
Araştırmanın en dikkat çekici bulgusu saldırganların motivasyonuyla ilgili. Türkiye'deki katılımcıların yanıtlarında ilk sırayı müşterilere ait kişisel verilerin çalınması (%35) ve çalışanlara ait kişisel verilerin çalınması (%35) paylaştı. Para sızdırma girişimi %30 ile bunların ardından geldi.
Bu tablo, saldırıyı yalnızca bir bilişim sorunu olmaktan çıkarıyor. Müşteri verisi sızan bir işletme aynı anda KVKK kapsamında veri güvenliği yükümlülüğünü ihlal etmiş sayılıyor. 2026 yılı için bu ihlalin idari para cezası alt sınırı 427 bin TL, üst sınırı 17 milyon TL seviyesinde.
Saldırılar BT departmanını hedefliyor
Veriler, siber suçluların öncelikli olarak teknik ekipleri hedef aldığını gösteriyor. Türkiye'de en fazla hedef alınan departmanlar sırasıyla BT (%61), BT Güvenliği (%39), muhasebe ve finans (%24) ve Ar-Ge (%22) oldu. En ciddi olaylarda ortalama üç departmanın aynı anda etkilendiği belirtiliyor.
Bunun pratikteki anlamı şu: saldırgan, sisteme en geniş yetkiyle erişen kişiyi hedefliyor. Tek bir yönetici hesabının ele geçirilmesi, tüm ağın açılması demek.
İşletmeler hangi önlemleri aldı?
Yaşanan ihlaller sonrasında Türkiye'deki işletmelerin öne çıkardığı adımlar şunlar:
- Tüm çalışanlar için zorunlu BT güvenliği eğitimi başlatmak veya güncellemek (%39)
- Çok faktörlü kimlik doğrulamayı devreye almak (%39)
- Parola politikası oluşturmak veya güncellemek (%35)
Listenin ilk sırasında pahalı bir donanım yatırımı değil, eğitim ve kimlik doğrulama bulunması anlamlı. Saldırıların büyük bölümü teknik bir açıktan değil, bir çalışanın tıkladığı bağlantıdan başlıyor.
Kamer Bilişim olarak ne öneriyoruz?
İstanbul Anadolu Yakası genelinde hizmet verdiğimiz işletmelerde en sık karşılaştığımız üç eksik şunlar:
- Yedeklemenin test edilmemesi. Yedek alınıyor görünmesi yeterli değil; önemli olan geri dönebilmek. Periyodik geri yükleme testi yapılmayan bir yedekleme, fidye yazılımı anında işe yaramıyor.
- Ayrılan personelin erişiminin açık kalması. İşten ayrılan bir çalışanın e-posta hesabı, VPN yetkisi ve ortak klasör erişimi aylarca kapatılmadan kalabiliyor.
- Çok faktörlü doğrulamanın kurulmamış olması. Parola çalınsa bile ikinci bir doğrulama katmanı saldırıyı çoğu durumda durduruyor ve kurulumu ek maliyet gerektirmiyor.
Bu üç başlık, bütçesi sınırlı işletmeler için bile uygulanabilir ve riskin büyük bölümünü kapatıyor.
Kurumunuzun mevcut durumunu değerlendirmek, yedekleme ve erişim kontrollerini gözden geçirmek için bizimle iletişime geçebilirsiniz. ← "bizimle iletişime geçebilirsiniz" seç, link butonu, /iletisim
Kaynak: Kaspersky KOBİ Siber Güvenlik Araştırması, Eylül 2026.