

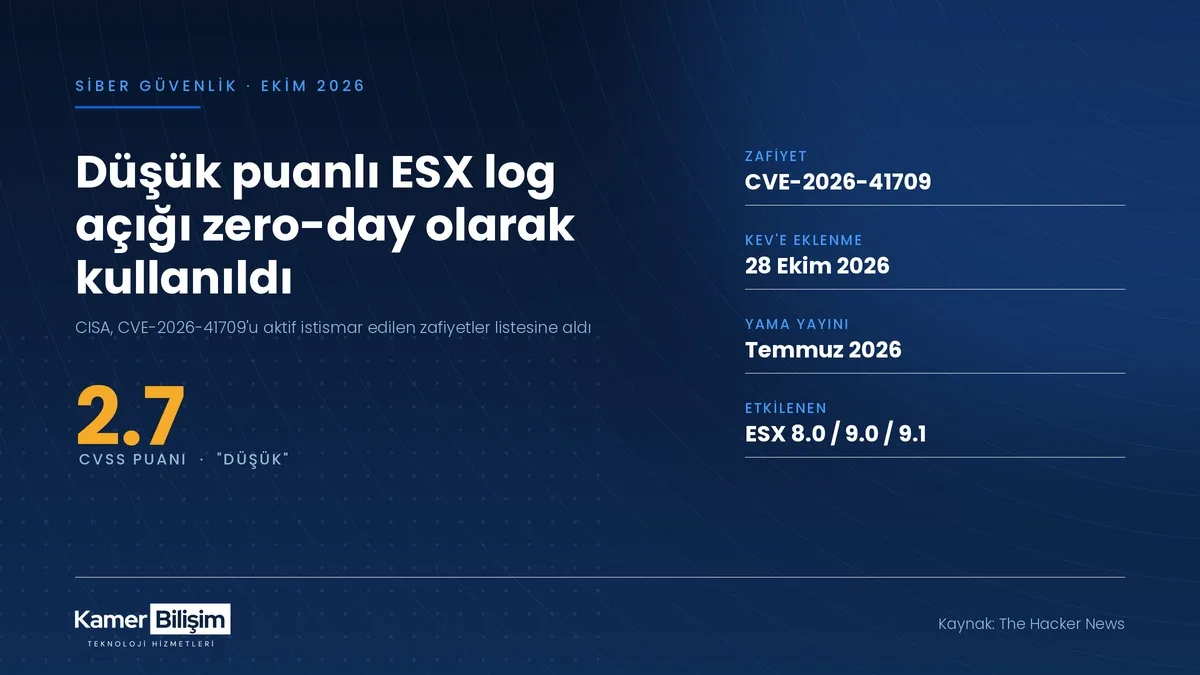
CISA, VMware ESX'teki CVE-2026-41709 zafiyetini aktif istismar edilen zafiyetler listesine aldı. Puanı "düşük" görünen açık, saldırganların izlerini loglardan silmek için kullanıldı.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, 28 Ekim 2026'da VMware ESX sanallaştırma platformundaki CVE-2026-41709 kodlu zafiyeti, aktif olarak istismar edildiği bilinen zafiyetler kataloğuna (KEV) ekledi. Zafiyetin CVSS puanı 2.7; yani standart ölçekte "düşük" seviyede. Buna rağmen The Hacker News'in aktardığına göre bu açık, 2026'nın başından itibaren hedefli bir casusluk kampanyasında sıfır gün (zero-day) olarak kullanıldı.
Açığın yaptığı iş teknik olarak sade: yönetici yetkisine sahip bir saldırgan, ESX sunucusunda bazı işlemleri denetim kayıtlarına hiç düşürmeden gerçekleştirebiliyor. Zafiyet kendi başına ne ilk erişim sağlıyor ne de yetki yükseltiyor. Tek işlevi, saldırganın bıraktığı izlerin hiç oluşmamasını sağlamak.
Düşük puan neden yanıltıcı?
CVSS puanı bir zafiyetin teknik şiddetini ölçer; o zafiyetin bir saldırı zincirinin neresinde durduğunu ölçmez. Bu olayda 2.7 puanlık açık, zincirin "temizlik" halkasıydı. CrowdStrike'ın Warp Panda adını verdiği Çin bağlantılı grup (farklı raporlarda Clay Typhoon ve VerdantBamboo olarak da anılıyor) önce internete açık uç cihazlardaki zafiyetlerle içeri giriyor, ardından VMware vCenter ortamlarına geçerek BRICKSTORM ve SharpStorm zararlılarını yerleştiriyor. CVE-2026-41709 ise bu hareketin denetim kayıtlarına yansımamasını sağlıyordu.
Aynı grubun BeyondTrust Remote Support ürünündeki CVE-2026-102764 (CVSS 9.3) açığını da sıfır gün olarak kullandığı Mandiant tarafından raporlandı. Tablo net: yüksek puanlı açık kapıyı açıyor, düşük puanlı açık kapının arkasını karartıyor. Yama önceliklendirmesini yalnızca CVSS puanına göre yapan kurumlar, ikincisini aylarca listenin sonunda bırakıyor.
Türkiye ve KOBİ tarafındaki karşılığı
ESXi, Türkiye'de KOBİ'lerin sanallaştırma tarafında en sık karşılaştığımız platform. Çoğu üretim tesisinde, lojistik firmasında, denizcilik acentesinde veya plaza ofisinde tüm iş yükü bir ya da iki ESXi sunucusu üzerinde dönüyor: etki alanı denetleyicisi, ERP, dosya sunucusu, muhasebe ve çoğu zaman yedekleme sunucusu aynı donanımda. Bu yoğunlaşma, sanallaştırma katmanını tek nokta hedefi hâline getiriyor.
Pratikte iki sorun görüyoruz. Birincisi, ESXi sunucuları genellikle "çalışıyorsa dokunma" mantığıyla kurulduğu gibi bırakılıyor. Broadcom'un Temmuz 2026'daki danışma belgesiyle yayımladığı düzeltilmiş sürümler (ESX 8.0 için ESXi80U3j-25429389, 9.0 için ESXi-9.0.2.0100-25595025, 9.1 için ESXi-9.1.0.0-25370933) birçok kurumda hâlâ uygulanmış değil. İkincisi, ESXi günlükleri çoğu KOBİ'de sunucunun kendi diskinde duruyor. Günlük, koruduğu sunucunun üzerinde durduğu sürece, sunucuyu ele geçiren kişi günlüğün de sahibi olur.
Konunun bir de mevzuat tarafı var. 6698 sayılı Kanun'un 12. maddesi veri sorumlusuna gerekli teknik ve idari tedbirleri alma yükümlülüğü getiriyor; bir ihlal yaşandığında Kurul'a yapılacak bildirimde olayın kapsamının ortaya konması bekleniyor. Denetim kayıtları eksikse "hangi veriye, ne zaman erişildi" sorusuna cevap vermek mümkün olmuyor.
Kamer Bilişim olarak ne öneriyoruz?
- Sanallaştırma sunucularınızın derleme numarasını bu hafta doğrulayın. ESXi konsolunda görünen build numarasını yukarıdaki düzeltilmiş sürümlerle karşılaştırın. Eskiyse, bakım penceresi planlayıp güncellemeyi takvime alın; sanallaştırma katmanı yaması ertelenebilir bir iş değil.
- ESXi günlüklerini sunucunun dışına taşıyın. ESXi'nin syslog hedefi ayarıyla kayıtları ayrı bir log sunucusuna veya yedekleme ağındaki bir toplayıcıya yönlendirin. Bu, CVE-2026-41709 gibi kayıt atlatma açıklarının etkisini sınırlar ve ihlal sonrası inceleme imkânı bırakır.
- Yönetim arayüzünü ayırın ve erişimi daraltın. ESXi ve vCenter arayüzleri internete açık olmamalı; kullanıcı ağından ayrı bir yönetim VLAN'ına alınmalı ve yalnızca belirli IP'lerden, çok faktörlü doğrulamalı bir atlama noktası üzerinden erişilmeli.
Sanallaştırma altyapınızın sürüm durumunu, günlük yönetimini ve yedekleme mimarisini birlikte gözden geçirmek isterseniz iletişim sayfamızdan bize ulaşabilirsiniz. İstanbul Anadolu Yakası genelinde yerinde, diğer bölgelerde uzaktan destek veriyoruz.
Kaynak: The Hacker News, CISA KEV Kataloğu, GBHackers
Kaynak: The Hacker News