

Uzaktan destek yazılımı BeyondTrust Remote Support'taki CVSS 9.3 puanlı kritik açık, yama çıkmadan haftalar önce saldırılarda kullanıldı. Olay, uzaktan erişim araçlarının kurumlardaki en zayıf halka olabileceğini gösteriyor.
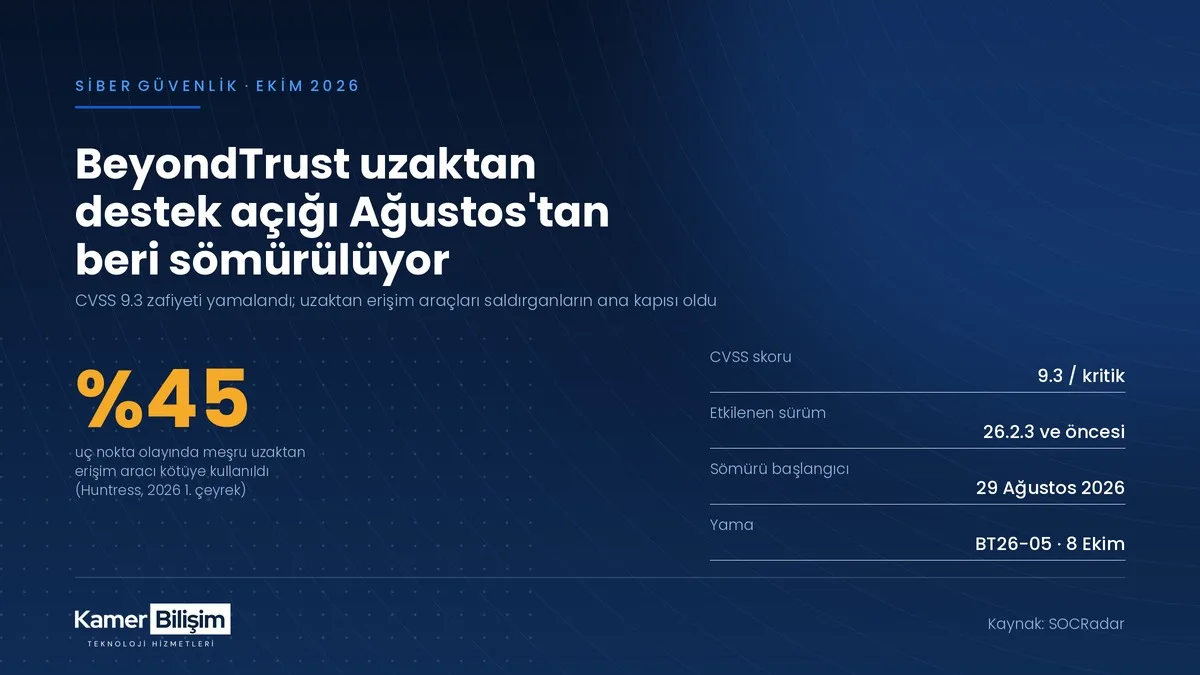
Kurumsal uzaktan destek yazılımı BeyondTrust Remote Support üzerinde bulunan kritik bir güvenlik açığı, yama yayımlanmadan haftalar önce hedefli saldırılarda kullanıldı. CVE-2026-102764 kodlu zafiyete üretici tarafından CVSS 4.0 ölçeğinde 9.3 puan verildi. Açık, ürünün iç mesajlaşma bileşenindeki hatalı köken doğrulamasından kaynaklanıyor ve 26.2.3 ile daha eski sürümleri etkiliyor.
Üreticinin açıklamasına göre sömürü 29 Ağustos 2026'da, biri bulut biri şirket içi olmak üzere iki sistem üzerinde başladı. Durum 28 Eylül'de fark edildi, yama BT26-05 adıyla 8 Ekim'de yayımlandı, bulut müşterileri 9 Ekim'de otomatik olarak kapatıldı ve açık 15 Ekim'de kamuya duyuruldu. ABD siber güvenlik ajansı CISA, 16 Ekim'de kurumları yamayı gecikmeden uygulamaya çağırdı. Saldırıyı yürüten grup, Mandiant tarafından sınır cihazlarını hedeflemesiyle bilinen bir casusluk aktörü olarak izleniyor.
Neden önemli?
Uzaktan destek ve uzaktan erişim yazılımları, tanımı gereği yüksek yetkiyle çalışır: oturum açabilir, dosya aktarabilir, komut çalıştırabilir. Bu yüzden tek bir açık, saldırgana doğrudan yönetici seviyesinde erişim verir. Üretici, sömürü penceresinde internete açık olan cihazların yalnızca yamalanmasının yeterli olmadığını, incelenene kadar şüpheli kabul edilmesi gerektiğini belirtiyor.
Sorun tek bir ürünle de sınırlı değil. Uç nokta güvenliği sağlayıcısı Huntress'in 2026 ilk çeyrek verilerine göre, kaydedilen uç nokta olaylarının %45'inde saldırganlar meşru uzaktan yönetim araçlarını kötüye kullandı; şirket bu kategoride 2025 yılında yıllık bazda %277'lik bir artış bildirdi. Microsoft da Eylül 2026'da, kimlik avı e-postalarıyla kurbanlara uzaktan yönetim yazılımı kurduran kampanyaları duyurmuştu. Saldırgan artık zararlı yazılım yazmak yerine, kurumun zaten güvendiği aracı kullanıyor.
Türkiye ve KOBİ tarafındaki karşılığı
Türkiye'de pek çok KOBİ, şube ve saha ofisini yönetmek için uzaktan erişim yazılımı kullanıyor; muhasebe, ERP ve kamera sistemleri çoğu zaman aynı araç üzerinden destekleniyor. Bu araçlar genellikle bir kez kurulup unutuluyor: sürüm takibi yapılmıyor, kimin hangi makineye bağlanabildiği kayıt altında tutulmuyor.
KVKK açısından da tablo nettir. Uzaktan erişim üzerinden kişisel veri barındıran bir sunucuya ulaşılması, 6698 sayılı Kanun'un 12. maddesi kapsamında bir veri ihlalidir ve Kurul'a bildirim yükümlülüğü doğurur. Teknik tedbirlerin yetersizliği, Kurul kararlarında idari para cezasına esas alınan başlıklar arasındadır.
Kamer Bilişim olarak ne öneriyoruz?
- Envanteri çıkarın ve sürümleri sabitleyin. Kurumda hangi uzaktan erişim yazılımlarının, hangi sürümlerle, hangi makinelerde çalıştığını yazılı bir listeye dökün. Listede olmayan her kurulum kaldırılmalıdır; kalanlar için güncelleme takibi aylık rutine bağlanmalıdır.
- Yönetim arayüzlerini internete kapatın. Uzaktan destek sunucularının yönetim ve oturum açma sayfaları yalnızca güvenilir ağlardan veya VPN üzerinden erişilebilir olmalı; erişim çok faktörlü kimlik doğrulama ile korunmalı, oturum kayıtları cihazın dışında bir yerde saklanmalıdır.
- Yamayı uygulamakla yetinmeyin, doğrulayın. Açığın sömürüldüğü dönemde internete açık olan sistemlerde beklenmeyen yönetici hesapları, yeni kurulmuş uzaktan erişim yazılımları ve olağan dışı dış bağlantılar aranmalı; şüphe halinde cihaz temiz bir imajdan yeniden kurulmalı ve tüm yönetici, API ve entegrasyon parolaları yenilenmelidir.
Kurumunuzda kullanılan uzaktan erişim ve destek araçlarının envanterini çıkarmak, yama durumunu kontrol etmek veya erişim politikalarını yeniden kurgulamak için iletişim sayfamız üzerinden bize ulaşabilirsiniz.
Kaynak: SOCRadar, CISA, BeyondTrust (BT26-05), Mandiant / Google Threat Intelligence Group, Huntress, Microsoft Security Blog
Kaynak: SOCRadar